
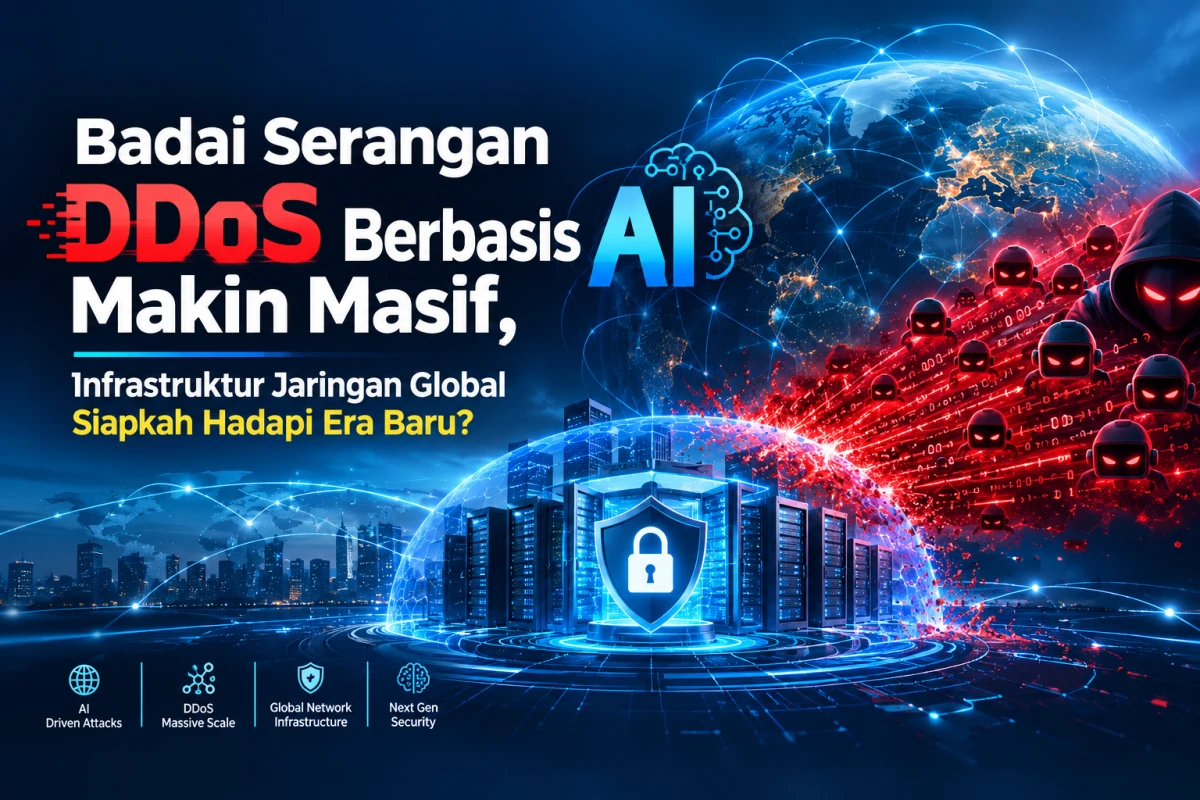
Perkembangan pesat kecerdasan buatan atau Artificial Intelligence (AI) kini menjadi pedang bermata dua dalam dunia keamanan siber. Badai Serangan DDoS Berbasis AI, Di satu sisi, teknologi AI membantu meningkatkan efisiensi sistem keamanan digital. Namun, di sisi lain, teknologi ini juga berpotensi dimanfaatkan oleh pelaku kejahatan siber untuk melancarkan serangan yang lebih canggih, termasuk Distributed Denial of Service (DDoS). Ancaman serangan DDoS berbasis AI menjadi perhatian serius karena berpotensi mengganggu layanan digital, melumpuhkan server, hingga menghambat konektivitas jaringan global.
Berbeda dengan serangan DDoS konvensional yang umumnya mengandalkan volume trafik dalam jumlah besar, serangan berbasis AI berpotensi memanfaatkan kemampuan analisis data untuk menyesuaikan pola serangan secara dinamis. Teknologi ini dapat membantu pelaku menganalisis respons sistem, mengubah pola trafik, serta meniru karakteristik perilaku pengguna yang sah. Akibatnya, sistem keamanan jaringan yang hanya mengandalkan aturan statis berisiko mengalami kesulitan dalam membedakan aktivitas berbahaya dari trafik normal.
Mengenal Ancaman Serangan DDoS Berbasis AI
Distributed Denial of Service (DDoS) merupakan jenis serangan siber yang bertujuan membuat suatu layanan digital tidak dapat diakses dengan membanjiri server, jaringan, atau aplikasi menggunakan permintaan dalam jumlah besar dari berbagai sumber.
Dalam perkembangannya, pemanfaatan AI berpotensi membuat serangan DDoS semakin adaptif. Pelaku dapat menggunakan otomatisasi untuk mengubah pola trafik berdasarkan respons sistem yang menjadi sasaran. Kondisi tersebut dapat meningkatkan kompleksitas proses deteksi dan penanganan serangan, terutama pada infrastruktur jaringan dengan lalu lintas data yang tinggi.
Ancaman ini perlu diwaspadai oleh penyedia jasa internet, pengelola pusat data, perusahaan teknologi, lembaga pemerintahan, hingga institusi yang menyediakan layanan publik. Gangguan terhadap sistem digital dapat berdampak pada aktivitas bisnis, transaksi elektronik, komunikasi, dan akses masyarakat terhadap layanan penting.
Meski demikian, tidak semua serangan DDoS menggunakan AI. Efektivitas serangan juga bergantung pada kapasitas trafik, karakteristik target, kelemahan sistem, dan kualitas mekanisme pertahanan yang diterapkan.
Baca juga: Laravel Omega Rust Mengungkap Potensi Baru Framework Web
Mengapa Pertahanan Jaringan Tradisional Perlu Ditingkatkan?
Pendekatan keamanan siber tradisional umumnya mengandalkan aturan yang telah ditentukan, pemantauan manual, serta tindakan setelah aktivitas mencurigakan teridentifikasi. Metode tersebut tetap memiliki manfaat, tetapi dapat menjadi kurang efektif ketika menghadapi pola serangan yang berubah dengan cepat.
Sistem yang hanya mengandalkan ambang batas trafik tertentu, misalnya, berpotensi kesulitan mengenali serangan yang menyerupai aktivitas pengguna normal. Oleh karena itu, organisasi perlu mengembangkan strategi keamanan jaringan yang mampu menganalisis konteks, pola perilaku, dan perubahan trafik secara berkelanjutan.
Salah satu pendekatan yang dapat diterapkan adalah pemanfaatan AI untuk membantu mendeteksi anomali trafik, mengidentifikasi pola yang tidak biasa, serta memberikan rekomendasi respons secara otomatis. Dengan pemantauan yang tepat, tim keamanan dapat memperoleh peringatan lebih dini dan mengambil tindakan sebelum gangguan berkembang menjadi masalah yang lebih besar.
Namun, AI bukan solusi mutlak. Sistem deteksi berbasis AI juga dapat menghasilkan peringatan keliru atau gagal mengenali pola baru. Karena itu, penerapannya harus disertai evaluasi berkala, pengawasan manusia, dan mekanisme pengujian keamanan yang memadai.
Peran AI dan Zero Trust dalam Mitigasi Serangan DDoS
Untuk menghadapi ancaman DDoS berbasis AI, organisasi perlu mempertimbangkan kombinasi beberapa strategi pertahanan. Pertama, analisis perilaku trafik otomatis dapat membantu mengenali perubahan pola akses yang mencurigakan. Kedua, sistem mitigasi DDoS, penyaringan trafik, pembatasan permintaan, serta distribusi beban dapat membantu menjaga ketersediaan layanan ketika terjadi lonjakan trafik.
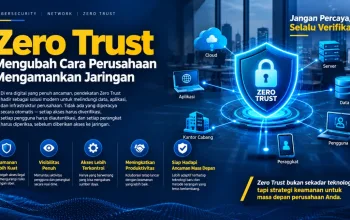
Ketiga, penerapan Zero Trust Network Access (ZTNA) dapat memperkuat pengendalian akses ke aplikasi dan sumber daya internal. Pendekatan Zero Trust menekankan verifikasi identitas dan hak akses secara berkelanjutan, bukan memberikan kepercayaan otomatis hanya karena pengguna berada di dalam jaringan organisasi.
Meskipun demikian, ZTNA bukan pengganti mitigasi DDoS. Teknologi ini terutama berfokus pada pengamanan akses, sedangkan perlindungan terhadap serangan yang membanjiri jaringan tetap membutuhkan mekanisme khusus pada lapisan jaringan, transportasi, maupun aplikasi sesuai karakteristik ancamannya.
Kecepatan respons juga menjadi faktor penting. Otomatisasi dapat membantu sistem melakukan tindakan awal dalam waktu singkat, tetapi efektivitasnya bergantung pada kualitas deteksi, kapasitas infrastruktur, dan kesiapan prosedur penanganan insiden.
Baca juga: Grok AI Adalah Chatbot Buatan xAI, Ini Cara Pakai dan Bedanya dari ChatGPT
Kolaborasi Global untuk Memperkuat Infrastruktur Jaringan
Menghadapi ancaman siber yang semakin kompleks, kesiapan infrastruktur jaringan global tidak dapat dibebankan kepada satu pihak saja. Pemerintah, penyedia jasa internet, pengelola pusat data, perusahaan teknologi, dan organisasi pengguna layanan digital perlu memperkuat koordinasi serta pertukaran informasi mengenai ancaman.
Investasi pada infrastruktur yang tangguh, peningkatan kompetensi tenaga keamanan siber, pengujian berkala, dan penyusunan rencana pemulihan layanan menjadi bagian penting dari strategi perlindungan digital. Organisasi juga perlu memastikan bahwa mekanisme pencadangan, komunikasi darurat, dan pemulihan operasional dapat berjalan ketika layanan utama mengalami gangguan.
Pada akhirnya, serangan DDoS berbasis AI menjadi pengingat bahwa perkembangan teknologi harus diimbangi dengan peningkatan kemampuan pertahanan siber. Pemanfaatan AI untuk mendeteksi dan merespons ancaman, penerapan prinsip Zero Trust, serta kolaborasi lintas sektor dapat membantu membangun ekosistem digital yang lebih tangguh.
Pertanyaannya bukan hanya apakah infrastruktur jaringan global siap menghadapi era baru serangan siber, melainkan seberapa cepat organisasi mampu beradaptasi. Di tengah meningkatnya ketergantungan pada layanan digital, keamanan jaringan harus menjadi prioritas strategis untuk menjaga konektivitas, melindungi data, dan memastikan layanan publik tetap tersedia.
FAQ: Pertanyaan Seputar Serangan DDoS Berbasis AI
- Apa yang dimaksud dengan serangan DDoS berbasis AI?
Serangan DDoS berbasis AI adalah serangan penolakan layanan yang memanfaatkan kecerdasan buatan atau otomatisasi cerdas untuk mendukung aktivitas serangan, misalnya dalam menganalisis respons sistem dan menyesuaikan pola trafik.
- Apa perbedaan serangan DDoS konvensional dan DDoS berbasis AI?
Serangan DDoS konvensional dapat mengandalkan volume trafik atau pola permintaan tertentu. Sementara itu, pemanfaatan AI berpotensi membuat pola serangan lebih adaptif sehingga proses deteksi dan mitigasinya menjadi lebih kompleks.
- Bagaimana cara mencegah serangan DDoS berbasis AI?
Pencegahan dapat dilakukan melalui penggunaan layanan mitigasi DDoS, pemantauan trafik, deteksi anomali berbasis AI, pembatasan permintaan, pengujian keamanan berkala, serta penyusunan prosedur respons insiden.
- Apakah Zero Trust dapat menghentikan serangan DDoS?
Zero Trust membantu memperkuat pengendalian akses, tetapi tidak secara langsung menggantikan perlindungan DDoS. Organisasi tetap memerlukan sistem mitigasi trafik dan perlindungan infrastruktur yang sesuai.
- Siapa yang perlu mewaspadai serangan DDoS berbasis AI?
Penyedia jasa internet, perusahaan teknologi, pengelola pusat data, lembaga pemerintahan, institusi keuangan, dan organisasi yang mengandalkan layanan digital perlu mempersiapkan strategi mitigasi untuk menjaga ketersediaan layanan mereka.